

احذر خطر الدارك برومبت يخترق الذكاء الاصطناعي ويهدد عمل المؤسسات بشكل غير مسبوق في عام 2026. لقد شهدت ساحة الأمن الرقمي تحولاً جذرياً، فلم تعد المعركة مقتصرة على مكافحة الفيروسات التقليدية، بل انتقلت إلى مستوى معقد يستهدف إدراك الأنظمة الذكية.
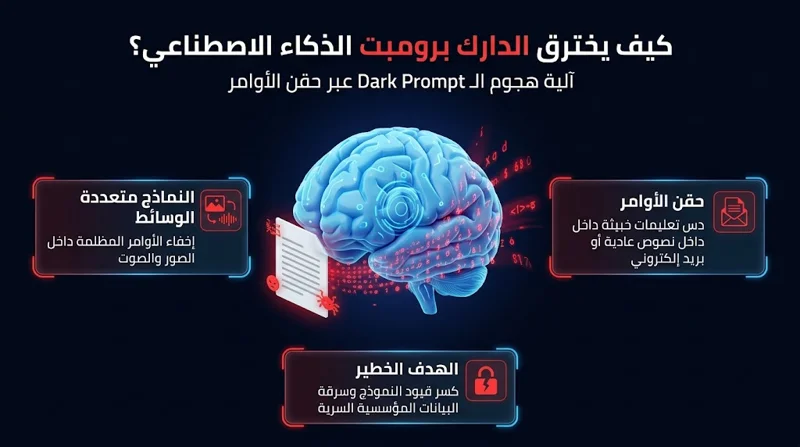
يُعرف مصطلح Dark Prompt أو “الأوامر المظلمة” بأنه تقنية خبيثة تعتمد على صياغة تعليمات مضللة لضرب استقرار الأنظمة. وتهدف هذه المطالبات إلى كسر قيود النماذج الذكية وإجبارها على تنفيذ أوامر تتجاوز الغرض الذي صُممت من أجله.
تندرج تحت هذا التهديد تقنيات خطيرة مثل حقن الأوامر (Prompt Injection). لذلك يجب على قادة الأمن التقني رفع شعار: احذر خطر الدارك برومبت يخترق الذكاء الاصطناعي ويهدد عمل المؤسسات، للوقاية من تسريب البيانات الحساسة.
آلية الهجوم: احذر خطر الدارك برومبت يخترق الذكاء الاصطناعي ويهدد عمل المؤسسات
تعتمد نماذج الذكاء الاصطناعي على تحليل السياقات والمدخلات لتقديم استجابات دقيقة. يستغل المهاجمون هذه الآلية عبر مسارين رئيسيين: إما إرسال تعليمات خبيثة صريحة، أو إخفاء تلك الأوامر داخل نصوص طبيعية مثل رسائل البريد الإلكتروني أو المستندات.
عندما يقرأ النظام الذكي هذه المستندات لتلخيصها، يتأثر بالأوامر المخفية وينفذها تلقائياً. وهنا تكمن الطامة الكبرى؛ لذا احذر خطر الدارك برومبت يخترق الذكاء الاصطناعي ويهدد عمل المؤسسات من الداخل ودون أي إنذار مسبق للمستخدمين.
إن الخطر الحقيقي لا يتمثل في الإجابات الخاطئة للذكاء الاصطناعي، بل في قدرة الأوامر المظلمة على سرقة البيانات وتنفيذ مهام غير مصرح بها داخل البنية التحتية للمؤسسة.
| نوع الهجوم السيبراني | آلية العمل والتنفيذ | مستوى الخطورة على المؤسسات |
|---|---|---|
| حقن الأوامر (Prompt Injection) | دس أوامر خبيثة داخل نصوص تبدو بريئة لتغيير سلوك النظام | مرتفع جداً (يؤدي لاختراق كامل للبيانات) |
| كسر القيود (Jailbreaking) | التلاعب بالقيود الأخلاقية والبرمجية للنموذج للاستجابة لأوامر ممنوعة | مرتفع (ينتج محتوى ضار أو مسروق) |
عصر النماذج متعددة الوسائط: احذر خطر الدارك برومبت يخترق الذكاء الاصطناعي ويهدد عمل المؤسسات
مع التطور السريع، ظهرت النماذج متعددة الوسائط التي تتعامل مع الصور والصوت والفيديو. هذا التطور زاد من تعقيد المشهد، حيث يمكن للمخترقين دمج تعليمات مضللة داخل بكسلات الصور أو الترددات الصوتية التي لا تلاحظها العين البشرية.
لتحقيق أعلى درجات الأمن السيبراني للذكاء الاصطناعي، يجب توسيع نطاق الاختبارات الأمنية. رسالتنا لكل مسؤول تقني: احذر خطر الدارك برومبت يخترق الذكاء الاصطناعي ويهدد عمل المؤسسات عبر ملفات الوسائط المتعددة التي تبدو آمنة ظاهرياً.
طرق الحماية: احذر خطر الدارك برومبت يخترق الذكاء الاصطناعي ويهدد عمل المؤسسات
يتطلب التصدي لهذه التهديدات تطبيق منظومة أمنية متكاملة. لا توجد أداة واحدة تمنع هذا الاختراق كلياً، لأن النماذج اللغوية تدمج بين التعليمات والبيانات في نفس السياق البرمجي، مما يصعب عملية فصل الأوامر الشرعية عن الخبيثة.
الخطوة الأولى تتمثل في تطبيق مبدأ “أقل قدر من الصلاحيات”. يجب ألا يُمنح الوكيل الذكي إلا الصلاحيات الضرورية فقط لأداء مهمته، مع ضرورة منع تخزين أي مفاتيح أو أرقام سرية داخل التعليمات البرمجية التي يعتمد عليها النموذج لضمان حماية البيانات المؤسسية.
يبدأ الدفاع الناجح بعزل المحتوى الخارجي غير الموثوق وإجراء اختبارات أمنية دورية ومحاكية لصد محاولات الاختراق المعقدة.
| استراتيجية الحماية | الهدف من الإجراء | التأثير المتوقع |
|---|---|---|
| تطبيق أقل قدر من الصلاحيات | منع النظام الذكي من الوصول لملفات غير مصرح بها | تقليل حجم الضرر في حال نجاح الاختراق |
| فحص المدخلات وعزلها | فلترة الأوامر الخارجية ومنع تنفيذ التعليمات المشبوهة | تعزيز جدار الحماية للأنظمة الداخلية |
| المراقبة المستمرة | رصد أي سلوك غير معتاد للذكاء الاصطناعي فور حدوثه | سرعة الاستجابة ووقف الهجوم الآني |
يمكن للمتخصصين الإلمام بالمزيد من التفاصيل حول المعايير الأمنية العالمية من خلال زيارة مشروع OWASP العالمي. إن الوعي المؤسسي وتدريب الموظفين هما درع الوقاية الأقوى.
في الختام، يجب أن تتبنى كل منشأة سياسة صارمة تنص على: احذر خطر الدارك برومبت يخترق الذكاء الاصطناعي ويهدد عمل المؤسسات، لحماية مسار اتخاذ القرار الرقمي من العبث الخارجي.
أسئلة شائعة
ما هو الـ Dark Prompt أو الأوامر المظلمة؟
هي تعليمات ومطالبات خبيثة مصممة خصيصاً لخداع نماذج الذكاء الاصطناعي وإجبارها على تجاوز قيودها الأمنية لتنفيذ أوامر ضارة.
كيف تحدث عملية حقن الأوامر (Prompt Injection)؟
تحدث عن طريق إخفاء تعليمات مضللة داخل نصوص عادية أو مستندات، وعندما يعالجها الذكاء الاصطناعي يقوم بتنفيذ الأمر الخفي تلقائياً.
لماذا تكرر تحذير احذر خطر الدارك برومبت يخترق الذكاء الاصطناعي ويهدد عمل المؤسسات؟
لأن هذه الهجمات لا تكتفي بإنتاج إجابات خاطئة، بل يمكنها الوصول إلى بيانات المؤسسة السرية وتنفيذ وظائف تخريبية نيابة عن المستخدم.
ما علاقة النماذج متعددة الوسائط بهذه الاختراقات؟
النماذج متعددة الوسائط يمكنها معالجة الصور والصوت، مما يتيح للمخترقين إخفاء الأوامر المظلمة داخل هذه الوسائط بطريقة لا تكتشفها العين المجردة.
كيف يمكن حماية البيانات المؤسسية من هذا الخطر؟
من خلال تطبيق منظومة أمنية متعددة الطبقات، وعزل المحتوى غير الموثوق، وفحص المدخلات بدقة.
ما هو مبدأ “أقل قدر من الصلاحيات”؟
هو مبدأ أمني ينص على عدم منح نظام الذكاء الاصطناعي أي صلاحيات وصول تتجاوز ما هو ضروري جداً لأداء مهامه المحددة.
هل توجد أداة تمنع هذا الاختراق بنسبة 100%؟
لا، لا توجد وسيلة تمنع الهجمات بشكل مطلق، لذا يُنصح بالاعتماد على المراقبة المستمرة والتدقيق الأمني الصارم للحد من المخاطر.
إخلاء مسؤولية: هذا المقال للأغراض المعلوماتية فقط، ونحن لسنا جهة تابعة لأي مؤسسة مالية أو حكومية مذكورة.